Comment garantir une architecture SASE évolutive ?
TRIBUNE · 17 AVRIL 2021
Par Jérôme Beaufils · Read in English
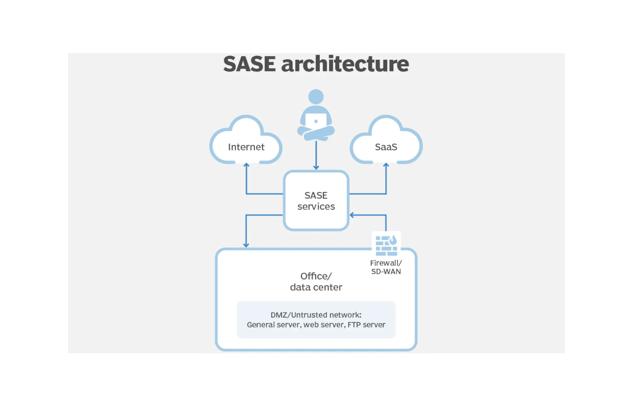
Nous sommes à une époque où notre périmètre traditionnel - bureau, pare-feu, concentrateurs VPN, commutateurs, routeurs - évolue vers le travail à distance avec des problématiques de sécurité informatique et d'entreprise. Les sociétés ont besoin d'un moyen alternatif, fiable et évolutif pour sécuriser l'accès aux actifs numériques. Ces circonstances créent une opportunité de combler une lacune croissante du marché avec le modèle Secure Access Service Edge #SASE
comme option légère et innovante.
Découvrez dans cet article les facteurs clés de prise en charge d'une architecture SASE évolutive.
1. Les points de présence
pour établir une répartition géographique des centres de données où que se trouvent les PoP.
2. Piles technologiques : les VM cloud et les conteneurs à l'échelle par client.
3. Distance de l'utilisateur au PoP : Avec un service basé sur le cloud, le trafic d'un utilisateur est d'abord transféré vers le centre de données du fournisseur SASE - alias PoP - et ensuite seulement vers la destination. Par conséquent, l'emplacement de ces PoP à proximité du réseau de l'emplacement de l'utilisateur est essentiel pour une latence et une vitesse optimales.
Pour plus de détails, visionnez Episode 2 : SDWAN Internet vs SASE
4. Distance des applications de l'utilisateur.
5. Emplacements des bureaux : Encapsulation de routage générique et tunnels IPsec à partir de routeurs et de pare-feu existants | Périphériques matériels SD-WAN |Chaînage proxy.
6. Connexion de l'utilisateur final
par une configuration automatique du proxy (PAC) | par un agent | ou un accès à distance.
7. Intégration des agents.
>> Article à découvrir >>
*Source : www.techtarget.com
Actualités & Médias