



Une posture qui s'adapte au risque de chaque identité
Identity Guard est le chef d'orchestre des 5 technologies de sécurité SASETY : il réunit leurs signaux, évalue le risque de chaque identité et coordonne la réponse dans toutes les technologies à la fois. Puis il ramène progressivement la protection à la normale.
Les attaquants ne forcent plus l'accès. Ils se connectent.
+32 %
d'attaques ciblant l'identité au 1er semestre 2025
97 %
des attaques sur l'identité visent les mots de passe
22 %
des violations démarrent par des identifiants volés ou détournés
6 167
violations notifiées à la CNIL en 2025 (+9,5 % en un an)
Une boucle continue, 24/7
Détection, durcissement immédiat, remédiation, puis retour contrôlé à la normale.
Évaluer
Chaque identité reçoit un score DEFCON. Signaux des 5 technologies et d'Entra ID, corrélés en continu.
Déclencher
La protection évolue selon le risque. Mesures graduées et ciblées, orchestrées par API.
Vérifier
La remédiation est prouvée.
Restaurer
L'utilisateur retrouve ses accès. Contrôles assouplis, retour progressif à la confiance.
Des technologies qui travaillent ensemble, orchestrées par Identity Guard
Avec SASETY, les 5 technologies partagent leurs signaux avec Identity Guard, qui décide de la réponse et la fait appliquer partout de façon cohérente, par API, en quelques minutes.
Identity GuardCorrèle les signaux · calcule le score DEFCON · orchestre la réponse


Des mesures graduées, ciblées et réversibles
La contrainte s'applique uniquement à l'identité concernée, le temps nécessaire.
Une alerte détectée, toutes les technologies se mobilisent pour protéger l’identité numérique
Puis Identity Guard vérifie la remédiation et rétablit la confiance, pas à pas.
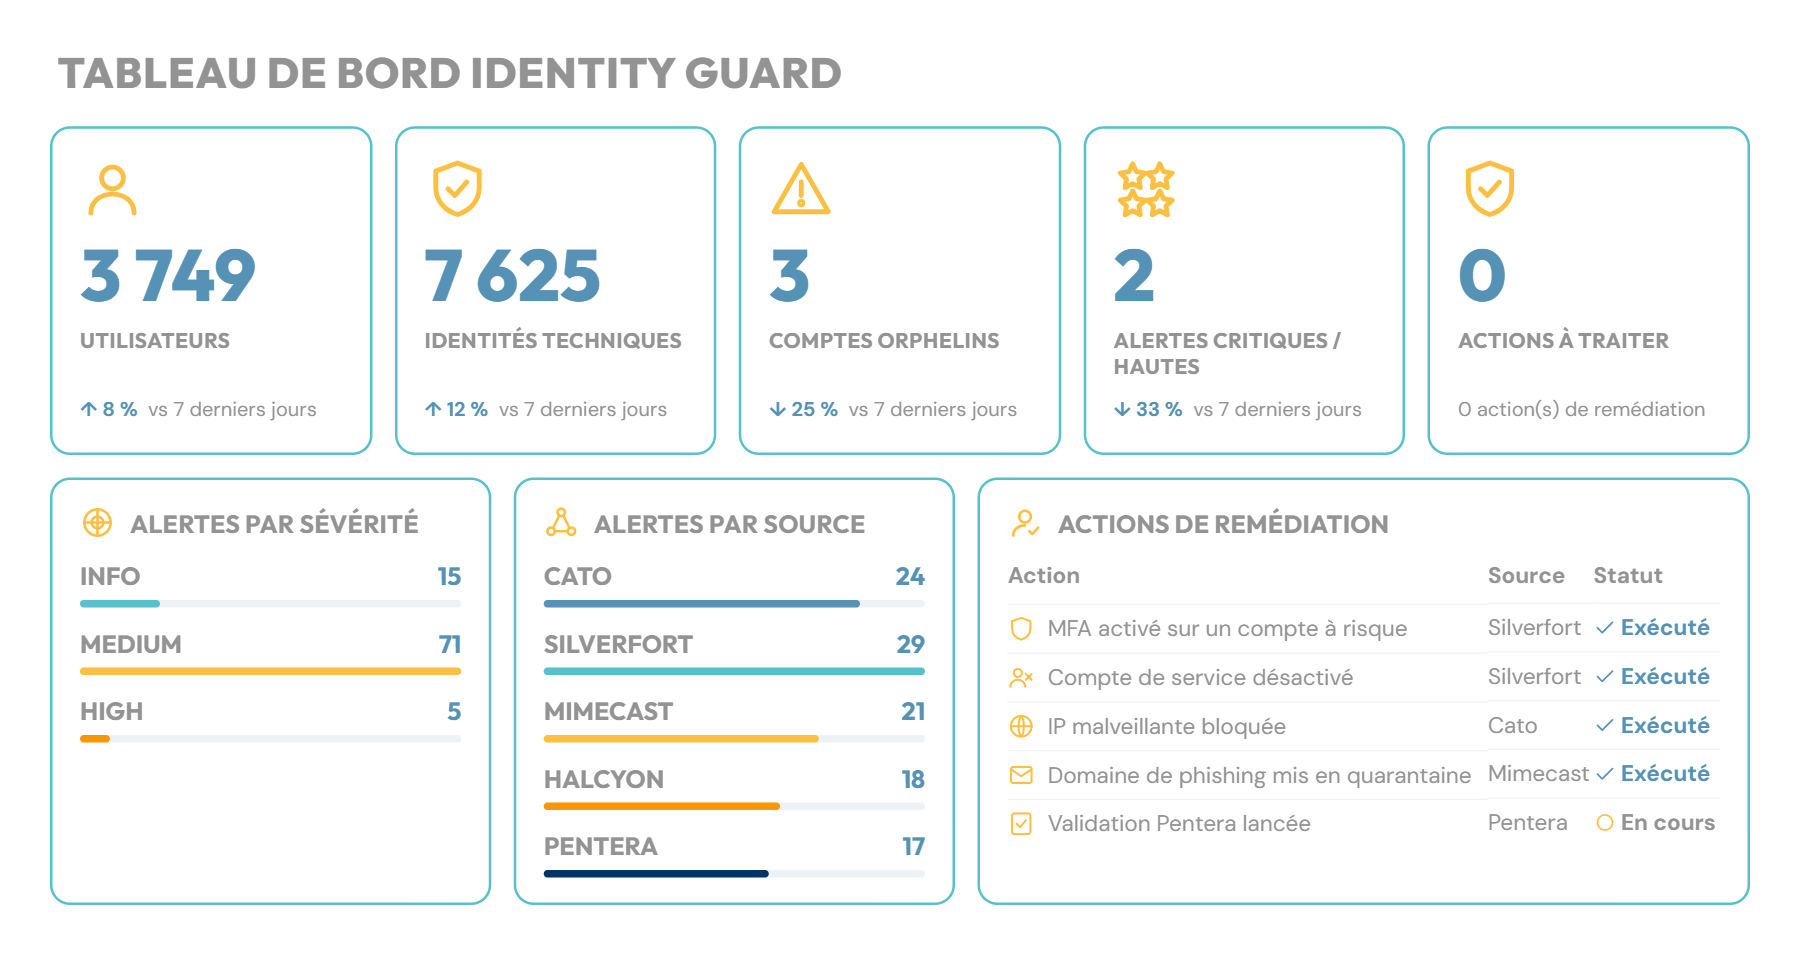
Le risque de chaque identité, lisible en un coup d'œil
- Score DEFCON par identité et évolution dans le temps
- Signaux faibles et alertes consolidés depuis les 5 technologies
- Mesures appliquées, remédiation et retour à la normale suivis pas à pas
- Une vision partagée entre les équipes internes et nos experts
« Le SOC voit l'alerte. Identity Guard comprend l'identité, mesure son risque et adapte sa protection. »
SOC client
Détecter & investiguer
- Superviser l'ensemble du SI
- Corréler les alertes
- Qualifier les incidents
- Piloter la réponse globale
Identity Guard
Adapter la protection
- Consolider le risque par identité
- Contextualiser selon le rôle et les usages
- Orchestrer contrôles et actions coordonnés dans les 5 technologies
Risque réduit
Le SOC conserve la vision globale. Identity Guard suit la remédiation et pilote le retour progressif à la confiance.
Entre « laisser passer » et « tout couper »
Réponse graduée
Des paliers entre « laisser passer » et « tout couper ».
Action en minutes
Décisions orchestrées et appliquées automatiquement entre les technologies.
Moins de bruit
Le risque modéré est traité, les équipes internes se concentrent sur l'essentiel.
Retour à la normale
Moins de friction pour les utilisateurs et moins de tickets au support.
Une approche progressive
Atelier de cadrage, plan de protection priorisé, puis exploitation continue.